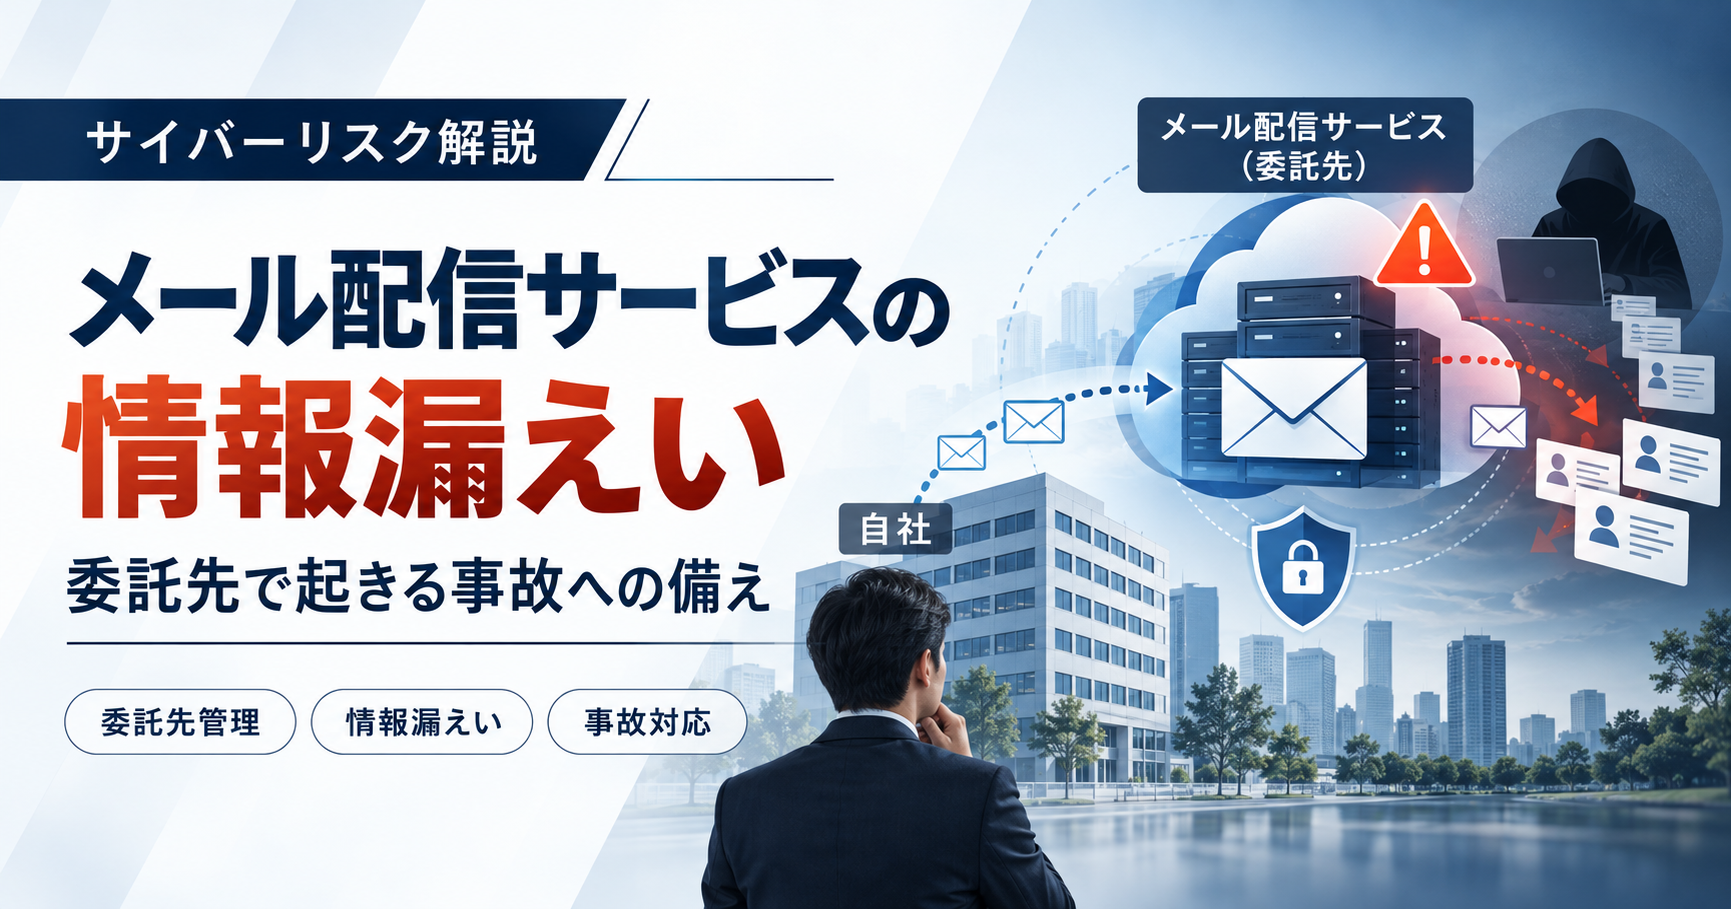
メール配信サービス「Cuenote(キューノート)」を提供するユミルリンク株式会社は、2026年10月26日、不正アクセスによる情報漏えいについて第二報を公表しました。メールの配信を外部のサービスに任せている企業は多く、利用者にとっても事業者にとっても、委託先で起きた事故への備えを見直すきっかけになる出来事です。
何が起きたか
ユミルリンク株式会社の第二報(2026年10月26日、適時開示)によると、同社は10月16日に一部のシステムで不正アクセスを確認しました。プログラムの脆弱性を突かれて同社のサポート・品質管理担当者の認証情報が取得され、不正なプログラムでデータベースからデータが出力されていたとしています。
メールを一斉配信する「Cuenote FC」では、49のシステムで情報漏えいが確認され、件数は延べ5,162万8,280件と公表されています。延べ件数は、同じ方の情報が複数のシステムに登録されていれば、その数だけ数える数え方です。そのため実際に影響を受けた方の人数とは異なる場合があり、人数は公表されていません。漏えいした情報の項目は利用企業ごとに異なり、メールアドレスのほか、氏名や都道府県、生年月日などが登録されている場合があるとされています。
このほか、同社の顧客管理システム「Cuenote BASE」では、サービスの契約者の情報(企業名、氏名、電話、メールアドレス)190件が閲覧できる状態だったと公表されています。
一方で同社は、漏えいした個人情報が不特定多数に公開された事実や、この件による不正利用の事実は、現時点で確認されていないとしています。ただし、同社のドメインを使って第三者を名乗る迷惑メールが複数確認されているとして、注意を呼びかけています。
なぜ注目すべきか
自社で情報を管理していなくても、メール配信や会員管理など業務の一部を外部に任せていれば、委託先で起きた事故の影響を受けることがあります。利用者にとっては、直接やり取りしていない会社から情報が漏れる場合もあるということです。メールの配信は多くの企業が外部のサービスを使っている分野であり、個人も事業者も、自分に関係するかどうかを確かめておく価値があります。
見落としやすいリスク
- 漏えいした情報を悪用し、実在する企業や関係先を装った偽のメールやSMSが届く可能性があります。ユミルリンク株式会社もこの件に便乗した偽メールへの注意を呼びかけています。
- 同じメールアドレスとパスワードを複数のサービスで使い回していると、別のサービスへの不正ログインにつながるおそれがあります。
- 事業者側では、自社の顧客情報が委託先から漏れた場合でも、顧客への連絡、問い合わせ窓口の設置、お詫びや調査の対応が必要になることがあります。
- 取引先から委託先の管理状況や再発防止策を問われ、対応に時間を取られたり、信頼に影響したりする可能性があります。
- 委託先のサービスが止まると、予約確認や案内メールなど日常の連絡に支障が出るおそれがあります。
検討できる保険
- サイバー保険 不正アクセスによる情報漏えいへの対応では、原因の調査、お客さまへの連絡、問い合わせ対応などの費用や、損害賠償に備える保険が一般的に検討されます。ただし、委託先で起きた事故が対象になるか、対象となる費用の範囲、支払限度額や免責は契約内容によって異なり、実際に補償されるかどうかは事故の状況と契約内容で決まります。
- 個人情報漏えいに関する賠償責任の保険 お客さまなどの個人情報が漏れ、法律上の賠償責任を負う場面に備える種類です。自社の責任がどこまで問われるか、委託先の事故をどう扱うかは契約ごとに条件が異なるため、約款や特約の確認が欠かせません。
- 事業の中断に備える保険・特約 サイバー事故で業務が止まり、利益が減る場合などに備える特約や商品があります。委託先のシステム停止が対象になるか、補償されない一定の期間があるかなど、条件は商品や契約により異なります。
保険だけでは防げないこと
- 保険は費用や賠償に備える手段であり、一度漏れた情報を取り戻したり、失った信頼を回復したりすることはできません。
- 委託先を選ぶ段階で、セキュリティの体制、預ける情報の範囲、事故時の連絡手順を確認し、契約書に書いておくことが予防になります。
- 委託先に預ける情報は必要な範囲にとどめ、使わなくなったデータを消すルールを決めておくと、万一の影響を小さくできます。
- 委託先が止まった場合の代わりの連絡手段(電話、別の配信手段、自社サイトでのお知らせなど)を決めておくと、業務を続けやすくなります。
今日からできること
ご家庭で
- 利用しているサービスからのお知らせは、公式サイトや公式アプリなど正規の経路で確認する。
- メールやSMSのリンクは開かず、公式サイトはブックマークや検索から開く。
- パスワードをサービスごとに分け、使い回しがあれば変更し、二段階認証を設定する。
- 身に覚えのない請求やログインの通知がないか、カードの明細や各サービスの履歴を確認する。
企業・事業所で
- メール配信、予約、会員管理など、外部に任せている業務と、預けている情報の一覧を作る。
- 委託先との契約で、事故時の報告期限、費用の負担、再委託の扱いがどう決められているかを確認する。
- メール配信などで利用している委託先から、今回の件について連絡が来ていないかを確認する。
- お客さまへの通知文、問い合わせ窓口、社内の連絡体制など、事故が起きたときの手順を準備しておく。
- 加入中の保険の対象(委託先が原因の事故、事業の中断、調査費用など)を、代理店や保険会社に確認する。
樹コンサルタントの視点
情報を自社で守るだけでなく、預けた先でどう守られているかまで把握できているかが、今回のような事案で問われます。保険の内容の確認と並行して、委託先の一覧づくり、契約内容の見直し、事故時の連絡手順づくりを進めておくと、万一のときに判断が早くなります。
現時点で分かっていないこと
- 漏えい件数を調査中のシステムが16あり、同社は延べ件数が今後増える可能性があるとしています。
- 影響を受けた方の人数や、どの企業のシステムが対象かは公表されていません。
- システムごとに漏えいした情報の項目は、調査が終わり次第報告するとされています。
- 業績への影響は精査中とされています。
出典
- 【公式発表】ユミルリンク株式会社(適時開示)「当社システムへの不正なアクセスに関するご報告(第二報)」(2026-10-26)リンク
- テレ朝NEWS「ユミルリンク 延べ5162万件の情報流出の恐れ」(2026-10-27)リンク
- NHKニュース「メール配信会社 不正アクセスで5162万件余の情報流出」(2026-10-27)リンク
- ビジネス+IT「ユミルリンクの不正アクセス、漏えい50システムに拡大 第二報で延べ5,162万件超と発表」(2026-10-27)リンク
- 朝日新聞「メール配信の「ユミルリンク」、アドレスなど5162万件流出か」(2026-10-26)リンク
- Yahoo!ニュース「ユミルリンク、情報流出5000万件超 不正アクセスで(時事通信)」(2026-10-26)リンク
- INTERNET Watch「ユミルリンク、不正アクセスで情報漏えい件数を最大約5163万件と発表。対象が50システムに拡大」(2026-10-26)リンク
本記事は、公表された報道・発表をもとにした一般的な解説です。保険の補償の有無や範囲は、ご契約の内容や事故の状況によって異なります。具体的なご相談は担当者までお問い合わせください。
原稿作成: 2026-10-27 監修: (土本和佳)